
Intro.
여름의 라스베이거스는 평균 40도를 넘나드는 매우 뜨거운 도시이다.
이 뜨거운 도시를 한층 더 뜨겁게 만들었던 8월 31일 ~ 9월 3일 기간 동안 진행된 CrowdStrike Fal.Con 2026에 참석한 내용을 공유한다.
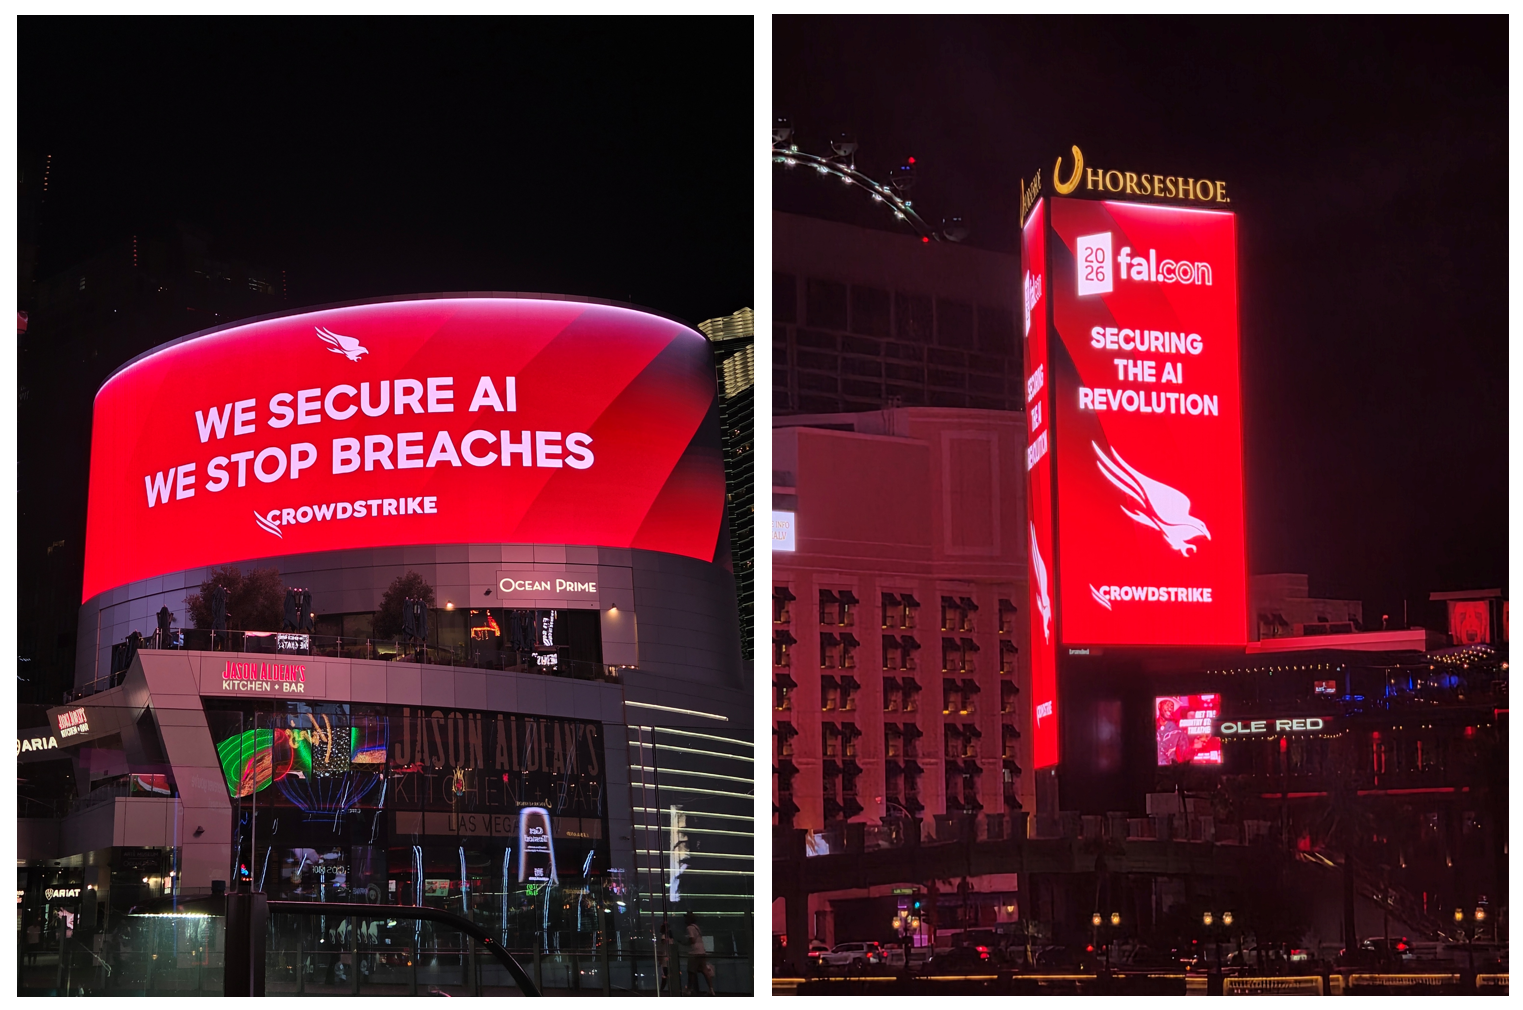
Fal.Con 2026 in Las Vegas 소개
Fal.Con이란?
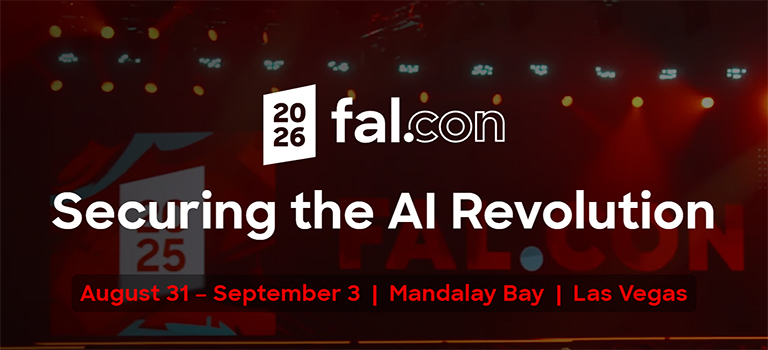
Fal.Con은 글로벌 사이버 보안 기업인 CrowdStrike가 매년 개최하는 대표적인 사이버 보안 콘퍼런스로 전 세계의 보안 전문가, 파트너, 고객이 한자리에 모여 최신 사이버 위협 동향과 보안 기술, 실제 침해사고 대응 사례를 공유하고 앞으로의 사이버 보안 방향을 함께 논의한다.
CrowdStrike Falcon 플랫폼을 중심으로 Endpoint Security, Cloud Security, Identity Protection, Next-Gen SIEM, Threat Intelligence 등 다양한 보안 영역의 최신 기술과 활용 사례가 소개된다.
또한, Keynote와 기술 세션, 파트너 프로그램, 전시 및 네트워킹 프로그램을 통해 실제 보안 운영 환경에서 직면하는 문제와 대응 전략을 폭넓게 살펴볼 수 있다.
Fal.Con은 매년 세 차례 나눠 개최되는데, 3월 미국 워싱턴 D.C.에서 공공 부문 및 정부 기관 관계자를 대상으로 Fal.Con Gov가 개최된다. 8월 말 ~ 9월 초 미국에서 가장 규모가 크게 Fal.Con이 개최되고, 11월에 유럽에서 Fal.Con Europe가 개최된다.
올해는 8월 31일부터 9월 3일까지 4일간 미국 라스베이거스에서 진행됐다.
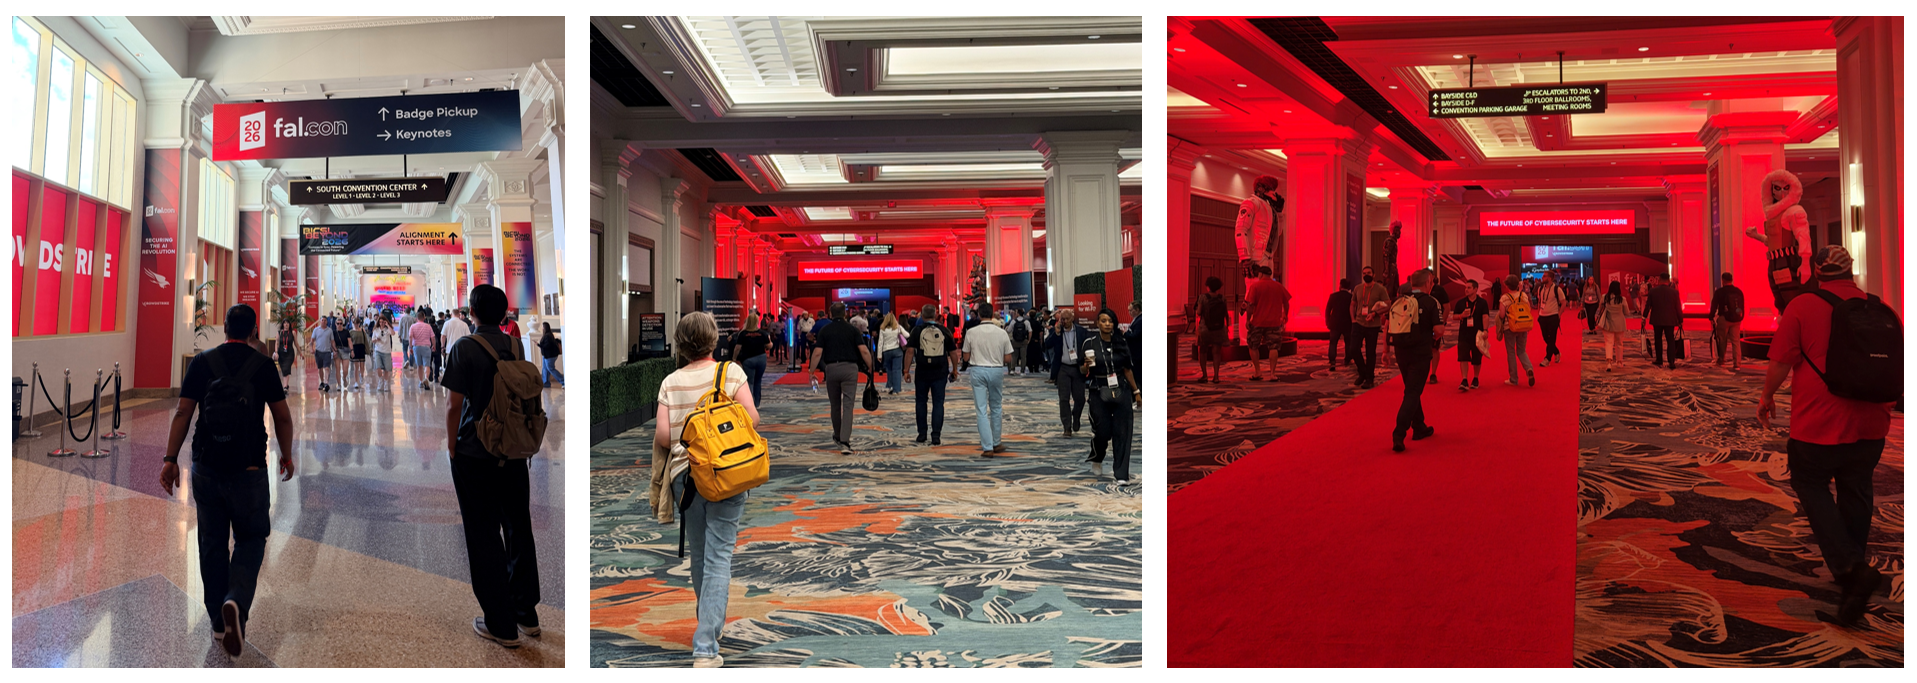
주요 Agenda 및 Keynotes
이번 Fal.Con 2026의 가장 큰 주제는 "Securing the AI Recolution"으로 차세대 사이버 보안 시대가 도래해 AI 시대의 보안을 확보하고, 미래 보안 전략을 새롭게 정의한다는 의미가 있다.
주제에 맞게 매일 오전에 Keynotes를 통해 세계 최고의 보안 전문가들이 AI 시대의 사이버 보안을 위한 아이디어, 통찰력, 비전을 공유한다.
또한, 아래와 같은 사이버 보안의 가장 중요한 주제를 다루는 다양한 프로그램을 통해 미래를 만들어갈 전략, 기술, 네트워크를 발견할 수 있다.
- Global Partner Summit: CrowdStrike 리더와 파트너들이 한자리에 모여 주요 전략을 공유하고, 비즈니스 시너지를 높이기 위한 네트워킹
- Keynotes: CrowdStrike 리더들이 AI 분야의 주요 혁신 성과를 공개하고, 미래 사이버 보안의 방향성을 제시
- Sessions: 500개 이상의 세션을 통해 실제 침해사고 사례와 전문가들의 경험 및 인사이트를 공유
- Fal.Con Hub: 혁신 기술과 활발한 네트워킹, CrowdStrike 전문가들과 교류하고 150개 이상의 스폰서와 연결되는 전시회
- Networking: 10,000명 이상의 글로벌 보안 전문가들이 Fal.Con에 모여 사이버 보안 분야의 어려운 과제를 함께 논의
현장에서 본 Fal.Con 2026 in Las Vegas
Global Partner Summit
Global Partner Summit에서는 AI 시대의 보안 전략과 CrowdStrike 파트너 생태계의 확장 방향이 주요 주제로 다뤄졌다.
CrowdStrike는 생성형 AI와 AI Agent의 확산을 일시적인 변화가 아닌 새로운 기술적 전환점으로 바라보며, 앞으로 기업 환경에서 수많은 AI Agent가 활용될수록 이에 대한 가시성(Visibility), 제어(Control), 신뢰(Trust) 확보가 중요해질 것이라고 강조했다.
또한, 이러한 변화는 CrowdStrike뿐만 아니라 파트너 생태계에도 새로운 기회를 제공하고 있다고 설명했다. 실제로 파트너를 통한 비즈니스는 전년 대비 40% 성장했으며, Google Cloud, AWS, Snowflake 등 다양한 클라우드 및 마켓플레이스와 협력을 확대하고 있다.
여기에 Falcon IQ와 AI 기반 파트너 도구를 통해 고객의 위험을 평가하고 보안 서비스와 운영 전략까지 제안할 수 있도록 파트너 지원 체계를 강화하고 있다고 소개했다.
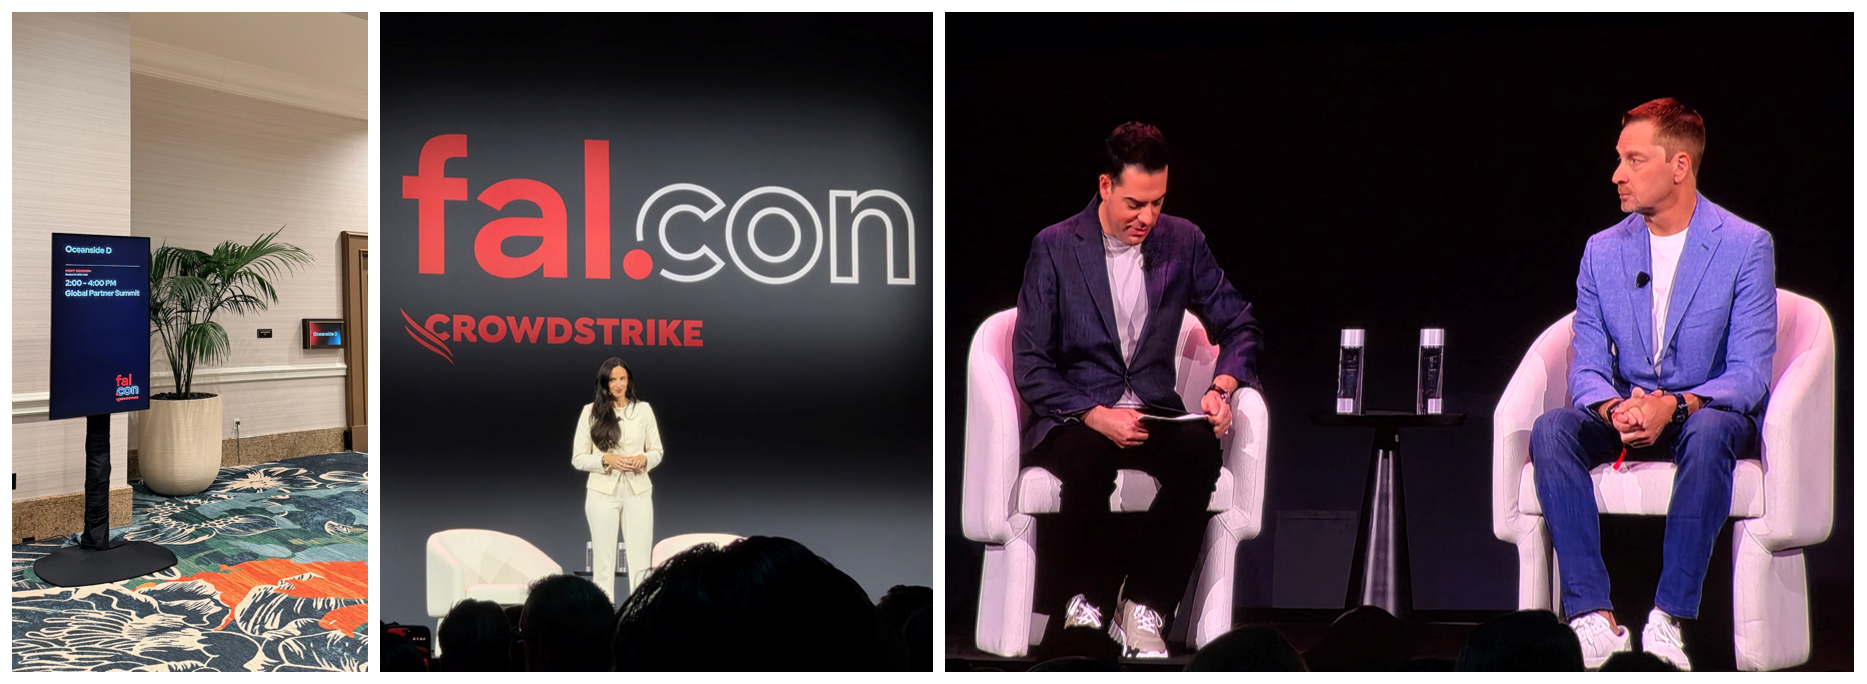
Keynotes
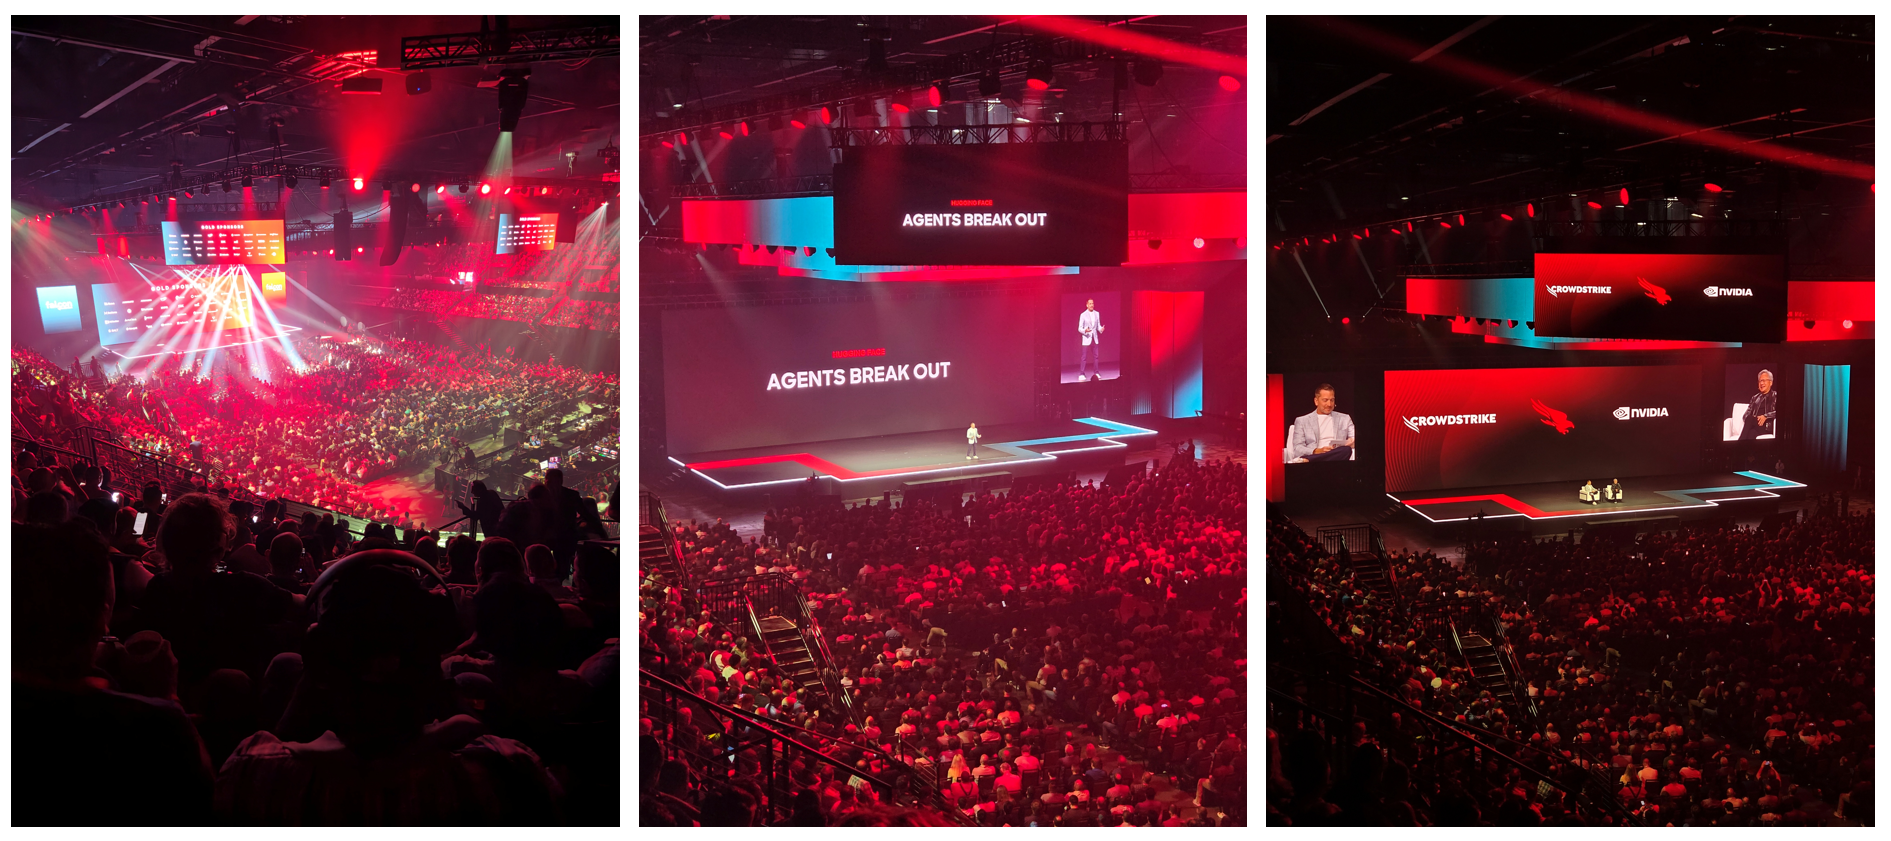
Day 1: Securing AI
1일차 Keynote에서 CrowdStrike CEO George Kurtz는 AI Agent가 사이버 위협 환경을 근본적으로 변화시키고 있다는 메시지를 강조했다.
이제 AI를 통해 누구나 높은 수준의 공격 역량을 활용할 수 있는 'Agent State' 시대가 시작됐으며, 앞으로는 외부 공격자뿐만 아니라 조직 내부에서 동작하는 AI Agent 자체의 행위와 권한을 파악하고 통제하는 것이 새로운 보안 과제가 될 것이라고 말했다.
이러한 변화에 대응하기 위해 새로운 기술도 발표됐다. Falcon Guardian은 조직 내 Shadow AI를 포함한 AI Agent를 식별하고, 실행 위치와 도구 사용, 프롬프트와 실제 행위를 연결해 모니터링 및 대응하는 AIDR(AI Detection and Response) 솔루션이다.
CrowdStrike는 NVIDIA와 함께 Cyber Super Intelligence Lab과 SafeMind를 공개하며, 공격 역할의 Red Tempest와 방어 역할의 Blue Solano가 디지털 환경에서 공격과 방어를 반복해 탐지 역량을 개선하는 새로운 에이전틱 보안 구조를 제시했다.
또한, NVIDIA CEO Jensen Huang은 앞으로 기업 내부의 AI Agent 수가 급격하게 증가하면서 기존 Zero Trust 개념이 사람과 디바이스를 넘어 Agent까지 확장되어야 한다고 강조했다.
Intel CEO Lip-Bu Tan과의 대화에서는 AI 시대의 보안을 소프트웨어만의 문제로 보지 않고 운영체제부터 보안 플랫폼까지 연결하는 하드웨어 및 소프트웨어 통합 보안의 필요성을 강조했다.
Intel과 CrowdStrike는 메모리 보호, Confidential Computing과 같은 하드웨어 보안 기능을 Falcon과 연계하고, 향후 AI Agent를 위한 차세대 칩 설계 단계부터 함께 연구한다는 방향을 공유했다.
마지막으로 OpenAI 공동창업자 Greg Brockman과의 대화에서는 AI가 취약점 탐색과 공격 자동화를 가속하는 만큼, 방어자 역시 동일한 수준의 AI 역량을 활용해 취약점을 찾고 대응해야 한다고 강조했다.
Day 2: Platform Innovation
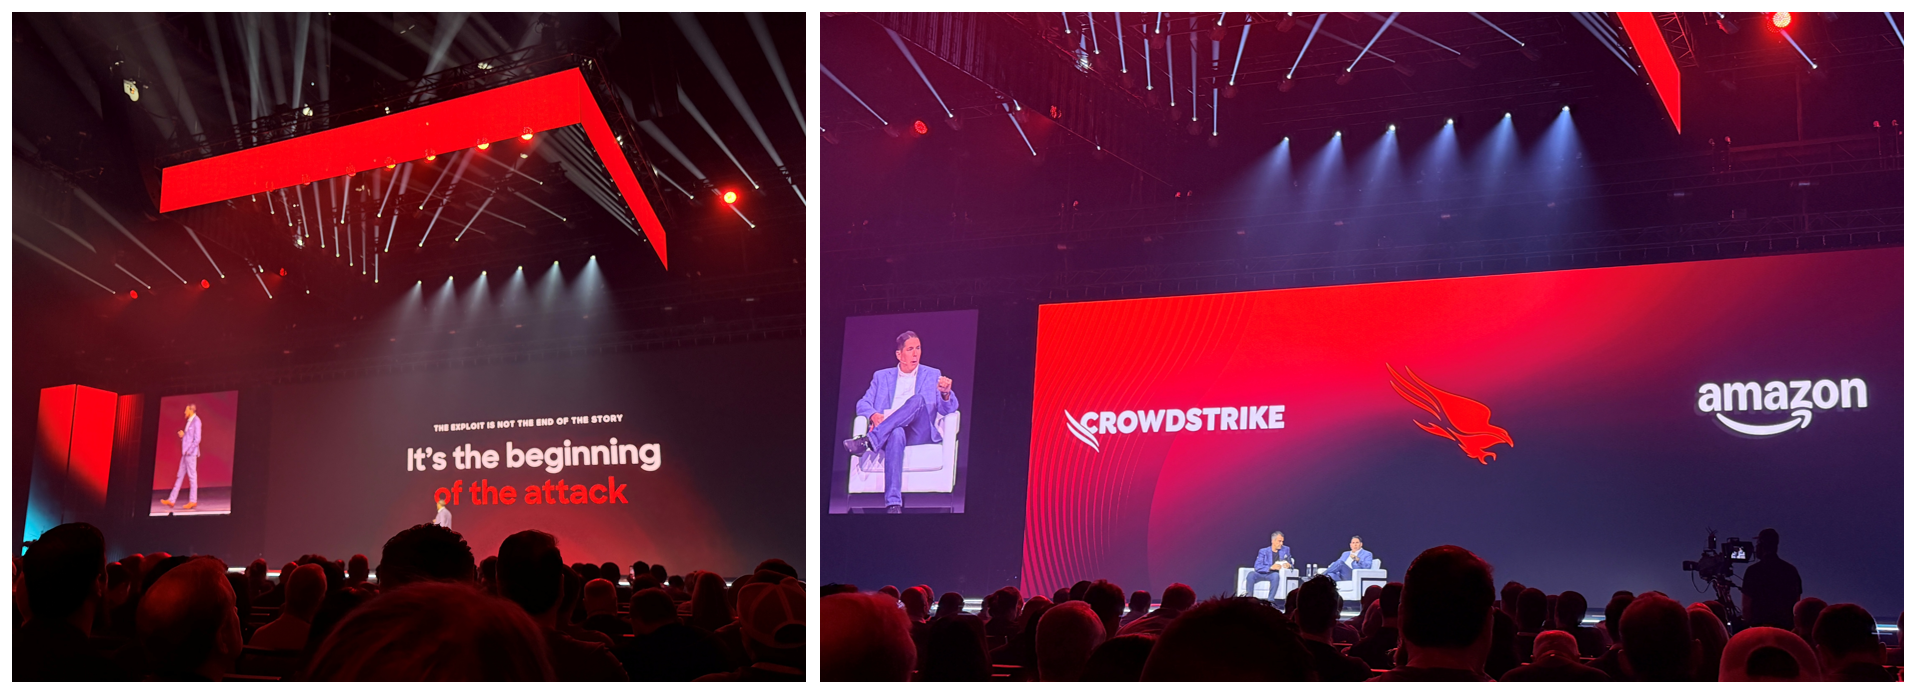
2일차 Keynote에서는 AI가 단순한 기술 혁신을 넘어서 사이버 보안의 운영 방식 자체를 바꾸고 있다는 점이 강조됐다.
CrowdStrike의 Michael Sentonas는 PC, 인터넷, 모바일, 클라우드가 각각 컴퓨팅의 위치와 연결 방식을 변화시켰다면, AI는 누가 무엇을 행동할 수 있는가를 바꾸고 있다고 설명했다.
이러한 변화에 대응하기 위한 핵심 기술로 Falcon Guardian을 소개했으며, AI 사용을 중앙에서 관리하는 AI Gateway, 악성 오픈소스 패키지를 실행하기 전에 차단하는 Falcon Supply Chain Protection, AI Agent에도 최소 권한과 접근 권한을 적용 시키는 Agentic Identity Provider가 소개됐다.
CrowdStrike의 Adam Meyers는 CrowdStrike가 관찰한 환경에서는 AI Agent가 사람보다 더 많은 탐지를 발생시키기 시작했으며, 취약점 발견과 무기화 속도가 크게 단축되고 있다고 설명했다.
실제 공격자들이 로컬 LLM을 C2 인프라에 연결해 대량의 명령을 실행하거나, AI Agent를 통해 피해 기업별 웹셸을 자동 생성 및 배포한 사례를 공유했다.
Amazon CISO CJ Moses와의 대화에서는 AI 시대의 또 다른 핵심 과제로 가시성과 신뢰를 강조했으며, Amazon은 AI Agent를 사람이나 일반 시스템 계정과는 다른 새로운 유형의 Identity로 바라보고 있다고 설명했다.
Agent가 접근하는 데이터와 권한, 프롬프트, 자격증명, 실제 행동을 지속적으로 확인해야 하며, Agent 권한이 사용하는 사람의 권한을 넘어서는 안된다는 점을 강조했다.
Day 3: Future Innovation
3일차 Keynote에서는 CrowdStrike가 AI 시대의 방어 역량을 어떻게 고도화하고, 실제 엔드포인트 환경까지 확장할 것인지에 관한 내용을 중점으로 소개됐다.
CrowdStrike의 Bartley Richardson은 Cyber Super Intelligence Lab을 중심으로 AI 시대의 핵심 보안 과제에 대응하기 위한 전략을 설명했다.
특히, Safe Mind를 핵심 기술로 공격 역할의 Red Tempest와 방어 역할의 Blue Solano를 연결해 서로 반복적으로 발전함으로써 방어 체계를 지속적으로 개선하는 방식을 소개했다.
CrowdStrike Alex Ionescu는 AI 역량이 실제 엔드포인트에서 어떻게 구현될 것인지 소개했다.
Linux의 eBPF, Windows의 Windows Endpoint Security Platform처럼 운영체제 자체가 새로운 보안 제어 지점을 제공하면서, CrowdStrike는 기존 커널 중심 구조에서 사용자 모드 기반의 탄력적인 엔드포인트 보안 아키텍처로 확장하고 있다고 설명했다.
Sessions
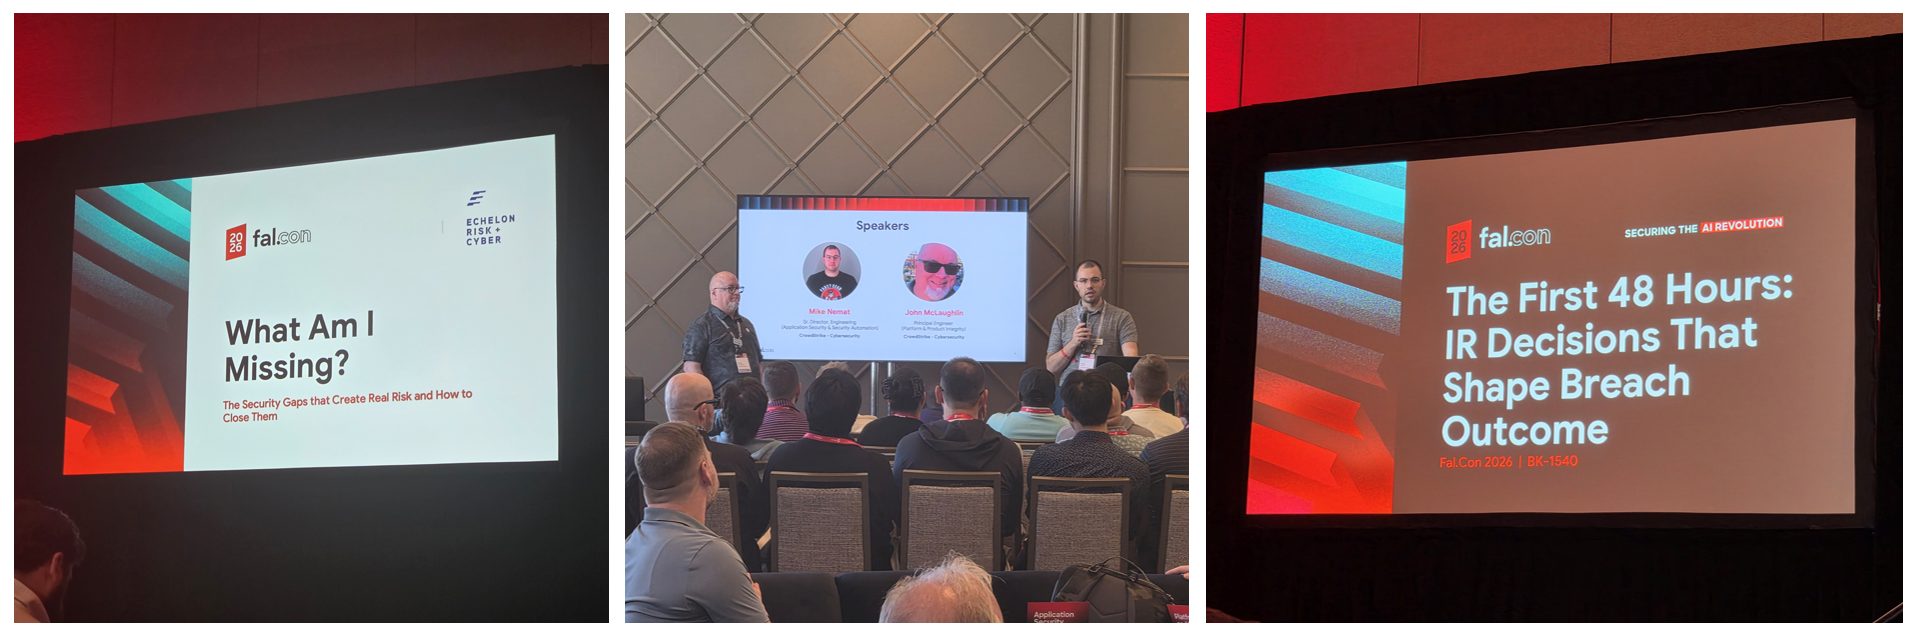
Fal.Con 2026 기간에는 사이버 보안의 주요 이슈와 최신 기술을 다루는 약 500개 이상의 Session이 진행됐다.
같은 시간대에도 다양한 주제의 Session이 동시에 열리기 때문에, 참가자는 관심 있는 분야를 중심으로 원하는 Session을 자유롭게 선택해 참석할 수 있다.
참석한 Session 중 하나인 "The First 48 Hours: IR Decisions That Shape Breach Outcome"에서는 침해사고 발생 직후 48시간 동안 어떤 의사결정을 내려야 하는지를 실제 사고 대응 관점에서 다뤘다.
사고 발생 후 12시간으로 나누어 각 단계에서 어떤 점을 고려해야 하는지를 설명했으며, 기술적인 대응만큼 의사결정과 커뮤니케이션이 중요하다는 점을 강조했다.
Fal.Con 2026에 직접 참여하지 못했더라도 Keynotes와 일부 Session은 12월 31일까지 Fal.Con Digital을 통해 다시 시청할 수 있어 관심 있는 주제를 별도로 확인할 수 있다.

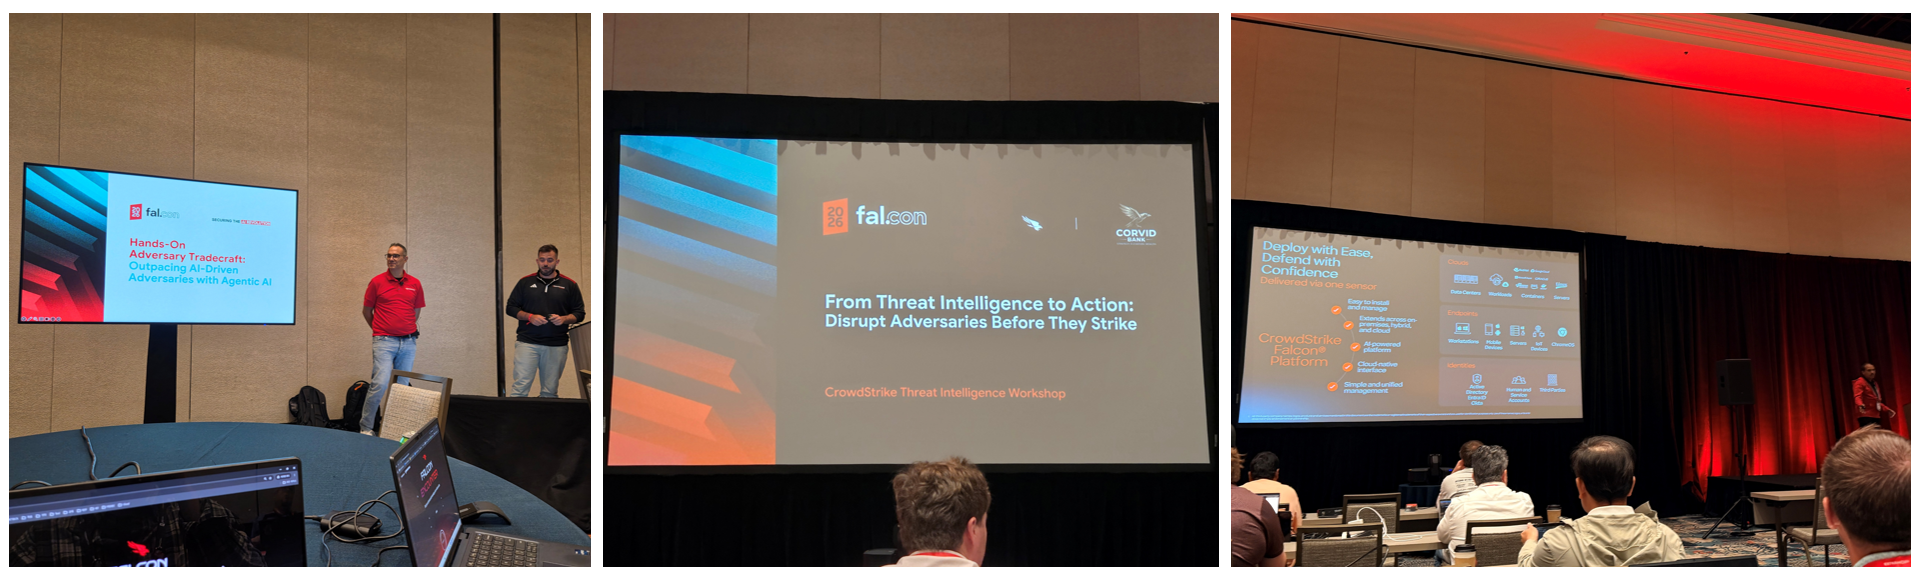
강연 중심의 Session 외에도 참가자가 직접 CrowdStrike Falcon 플랫폼을 사용해 기능을 실습할 수 있는 Hands-On Lab도 운영됐다.
단순히 제품 설명을 듣는 방식이 아니라 실제 Falcon 환경에서 제공된 시나리오를 따라가며 탐지, 분석, 조사, 대응 기능을 직접 사용해볼 수 있도록 구성되어 있었다.
Hands-On을 통해 평소 문서나 데모로만 접하던 기능을 실제 화면에서 확인하고, 각 기능이 어떤 흐름으로 연결되는지를 직접 경험할 수 있다는 점이 가장 큰 장점이었다.
특히, 제품 기능을 단순히 이해하는 것을 넘어 실제 보안 운영 과정에서 어떻게 활용할 수 있을지 체감할 수 있다는 점에서 Session과는 또 다른 의미가 있었다.
Fal.Con Hub
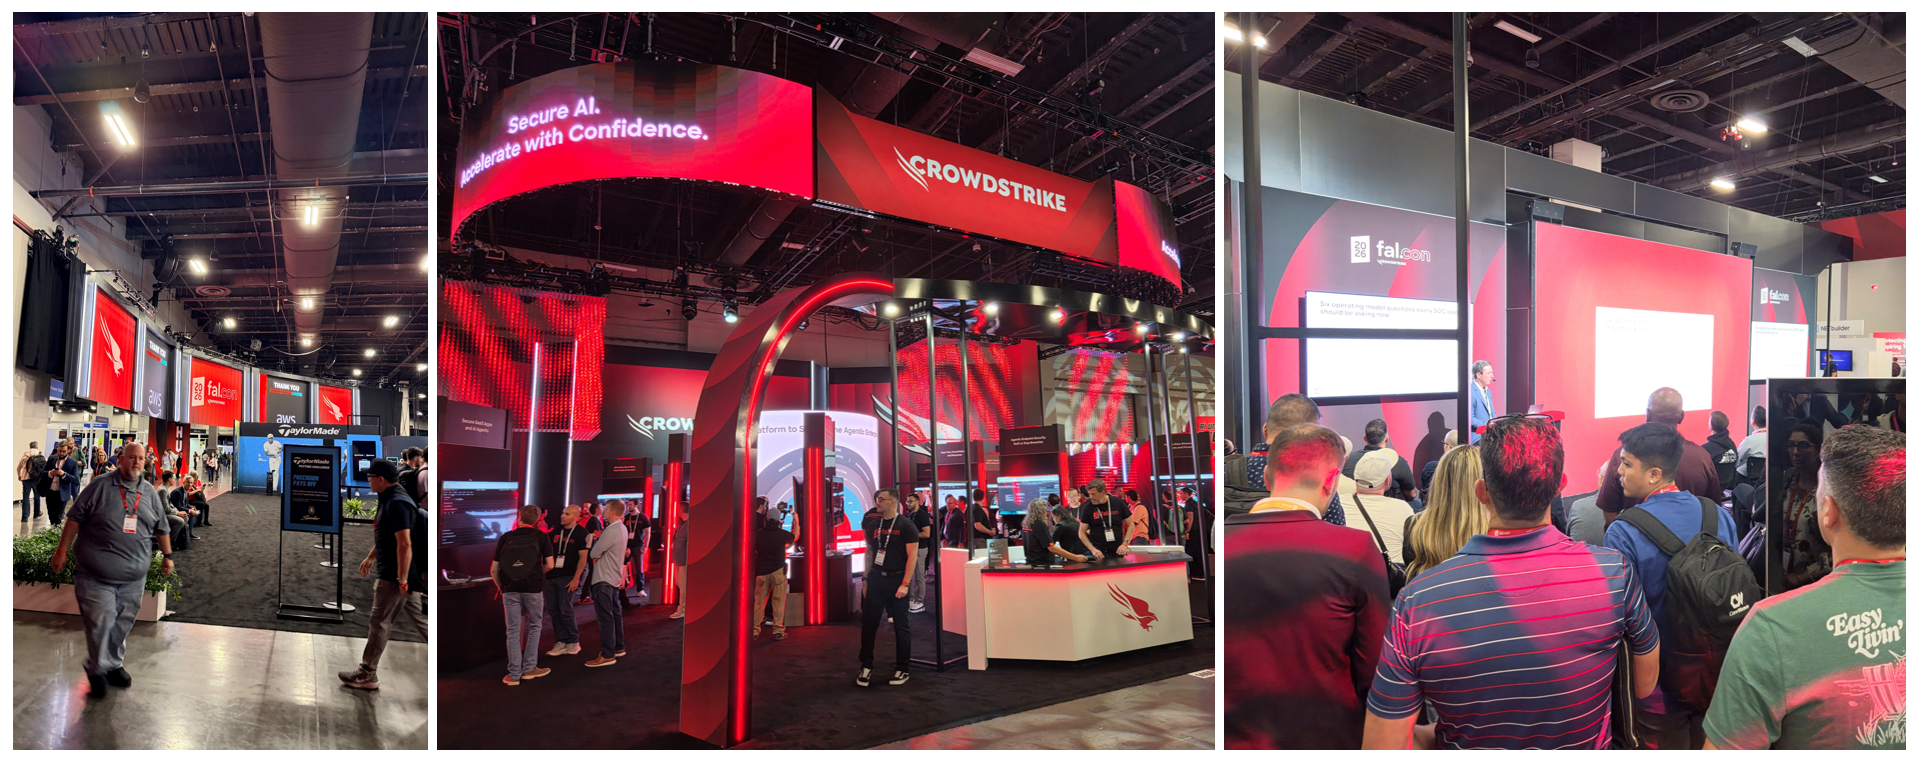
Fal.Con 기간 동안 다양한 보안 기술과 솔루션을 직접 만나볼 수 있는 전시 공간이자, 참가자들이 자유롭게 교류할 수 있는 중심 공간인 Fal.Con Hub가 운영됐다.
CrowdStrike의 최신 기술과 솔루션을 직접 확인할 수 있을 뿐만 아니라, 현장에 있는 CrowdStrike 전문가들과 제품에 대해 이야기를 나누고 궁금한 점을 직접 확인할 수 있었다.
또한, 150개 이상의 스폰서와 파트너사가 참여해 각 기업의 보안 기술과 서비스, CrowdStrike와의 연계 방안을 소개하고 있어 다양한 보안 생태계를 한자리에서 살펴볼 수 있었다.
Networking
Fal.Con은 기술과 제품을 소개하는 콘퍼런스를 넘어, 전 세계 보안 전문가들이 한자리에 모여 서로의 경험과 인사이트를 공유할 수 있는 자리이기도 하다.
이번 Fal.Con 2026에는 10,000명 이상의 글로벌 보안 전문가와 관계자들이 참여했으며, 다양한 세션과 행사를 통해 자연스럽게 교류할 기회가 마련됐다.
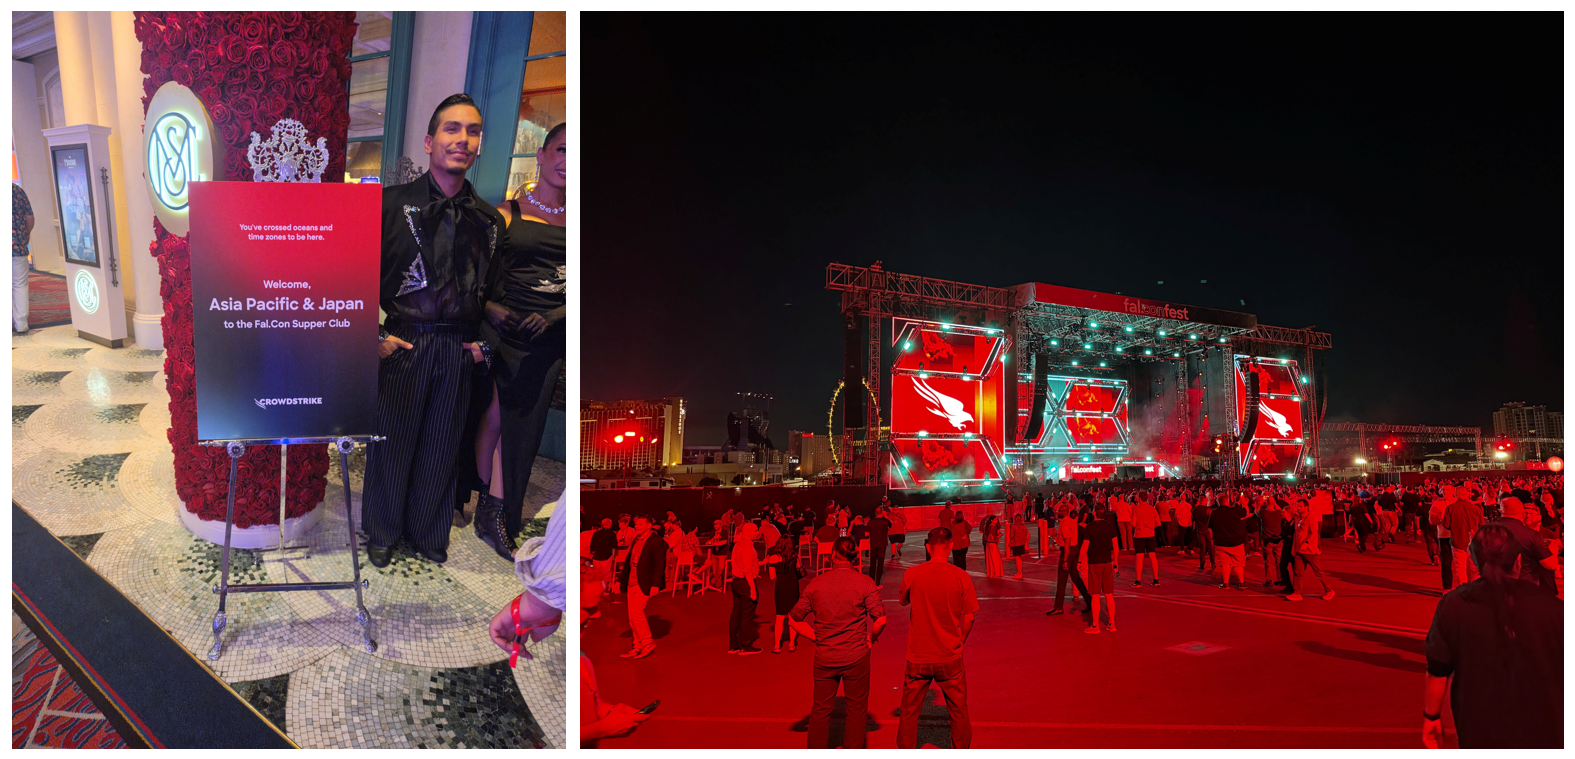
Fal.Con의 대표적인 연례 고객 감사 행사인 Fal.Con Fest는 콘퍼런스 일정이 마무리되는 밤에 참가자들이 함께 모여 보다 편안한 분위기에서 이야기를 나누고 즐길 수 있도록 구성됐다.
또한, 아시아 태평양 및 일본(APJ) 지역 파트너들을 위한 별도의 네트워킹 자리도 마련되어, 같은 지역에서 활동하는 파트너들과 경험을 공유할 수 있었다.
Fal.Con 2026을 마치며
이번 Fal.Con 2026에 참석하면서 가장 크게 느낀 점은 AI가 더 이상 사이버 보안의 미래가 아니라, 이미 현재의 보안 환경을 바꾸고 있는 핵심 요소라는 점이었다.
Keynotes에서는 AI Agent의 등장으로 변화하고 있는 위협 환경과 대응하기 위한 CrowdStrike의 기술 전략을 확인할 수 있었고, 다양한 Session과 Hands-On을 통해 실제 사고 대응과 보안 운영에 적용할 수 있는 경험과 인사이트를 얻을 수 있었다.
특히, 이번 행사에서는 AI를 단순히 차단하거나 제한해야 하는 대상으로 바라보기보다, 안전하게 통제하면서 적극적으로 활용해야 한다는 방향성이 여러 발표를 통해 반복적으로 강조됐다.
공격자 역시 AI를 활용해 더욱 빠르게 움직이고 있는 만큼, 방어자도 AI를 활용해 탐지, 분석, 대응 속도를 함께 높여야 한다는 내용이었다.
Fal.Con 2026은 최신 제품과 기술을 확인하는 자리를 넘어, 앞으로 사이버 보안이 어떤 방향으로 변화할 것인지 직접 체감할 수 있었던 시간이었다.
이번 행사에서 얻은 경험과 인사이트를 바탕으로 변화하는 위협 환경을 지속적으로 살펴보고, 실제 보안 업무에 어떻게 적용할 수 있을지 고민해 보고자 한다.